.webp)
چرا سایت ها هک می شوند؟ روش های پیشگیری از هک شدن سایت
امنیت وب سایت یکی از مهم ترین عوامل موفقیت کسب وکارهای اینترنتی است. امروزه وب سایت ها فقط ابزاری برای معرفی خدمات و محصولات نیستند؛ بلکه اطلاعات کاربران، داده های مالی، سوابق سفارش ها و بخش مهمی از اعتبار یک برند را در خود نگهداری می کنند. به همین دلیل، هک شدن سایت می تواند خسارت های مالی، فنی و اعتباری جدی به همراه داشته باشد. اما چرا سایت ها هک می شوند؟ آیا فقط وب سایت های بزرگ و پربازدید در معرض حملات سایبری قرار دارند؟ هکرها چگونه به سایت نفوذ می کنند و برای جلوگیری از هک شدن وب سایت چه اقداماتی باید انجام داد؟ واقعیت این است که بسیاری از حملات سایبری از ضعف هایی استفاده می کنند که با رعایت اصول اولیه امنیت قابل پیشگیری هستند. رمز عبور ضعیف، افزونه های آسیب پذیر، کدنویسی ناامن، تنظیمات اشتباه سرور و بی توجهی به به روزرسانی ها از جمله عواملی هستند که می توانند امنیت یک وب سایت را تهدید کنند. در این مقاله به صورت تخصصی بررسی می کنیم که چرا سایت ها هک می شوند، رایج ترین روش های نفوذ هکرها چیست و چگونه می توان با استفاده از راهکارهای اصولی، امنیت وب سایت را افزایش داد.
هک شدن سایت چیست و چه اتفاقی برای وب سایت می افتد؟
هک شدن سایت به معنای دسترسی غیرمجاز به وب سایت، سرور، پایگاه داده یا بخش هایی از زیرساخت آن است. در چنین شرایطی، مهاجم ممکن است اطلاعات سایت را مشاهده یا سرقت کند، فایل ها را تغییر دهد، محتوای مخرب منتشر کند یا کنترل بخشی از سیستم را به دست بگیرد. نوع خسارت به هدف مهاجم و سطح دسترسی او بستگی دارد. برای مثال، هک شدن یک وب سایت فروشگاهی ممکن است اطلاعات سفارش ها و حساب های کاربران را در معرض خطر قرار دهد؛ درحالی که نفوذ به یک سایت شرکتی می تواند باعث انتشار محتوای جعلی، تخریب اعتبار برند یا اختلال در خدمات شود. مهم ترین پیامدهای هک شدن سایت عبارت اند از:
- سرقت اطلاعات کاربران: اطلاعات شخصی، اطلاعات حساب ها و داده های ثبت شده در سایت ممکن است افشا شوند.
- تغییر محتوای وب سایت: مهاجم می تواند صفحات، تصاویر، نوشته ها یا بخش های مختلف سایت را تغییر دهد.
- انتشار بدافزار: ممکن است فایل ها یا کدهای مخرب در سایت قرار بگیرند و بازدیدکنندگان را نیز در معرض خطر قرار دهند.
- از دسترس خارج شدن سایت: برخی حملات باعث اختلال در سرور و توقف فعالیت وب سایت می شوند.
- کاهش اعتبار برند: نمایش هشدارهای امنیتی یا هدایت کاربران به صفحات مشکوک می تواند اعتماد مشتریان را از بین ببرد.
- افت رتبه در موتورهای جست وجو: آلودگی سایت به بدافزار، ایجاد صفحات اسپم و مشکلات امنیتی می تواند به عملکرد سئوی سایت آسیب بزند.
- خسارت مالی: توقف فروش، هزینه بازیابی اطلاعات و رفع مشکلات امنیتی می تواند هزینه های قابل توجهی ایجاد کند.
بنابراین، امنیت وب سایت فقط یک موضوع فنی نیست؛ بلکه بخشی از مدیریت ریسک و حفاظت از دارایی های دیجیتال کسب وکار محسوب می شود.
چرا سایت ها هک می شوند؟ ۱۲ دلیل اصلی نفوذ هکرها
برای جلوگیری از هک شدن سایت، ابتدا باید بدانیم مهاجمان معمولاً از چه نقاط ضعفی استفاده می کنند. در بسیاری از موارد، نفوذ به دلیل وجود یک آسیب پذیری شناخته شده یا ضعف در مدیریت امنیت اتفاق می افتد. در ادامه، مهم ترین دلایل هک شدن وب سایت ها را بررسی می کنیم.
۱. استفاده از رمز عبور ضعیف و قابل حدس
یکی از رایج ترین دلایل نفوذ به وب سایت ها، استفاده از رمزهای عبور ساده است. رمزهایی مانند 123456، password، نام شرکت، شماره تلفن یا تاریخ تولد به راحتی قابل حدس هستند. مهاجمان برای دسترسی به حساب های کاربری از روش هایی مانند حملات Brute Force استفاده می کنند. در این روش، ابزارهای خودکار تعداد زیادی ترکیب احتمالی رمز عبور را امتحان می کنند تا به حساب موردنظر دسترسی پیدا کنند. اگر رمز عبور پنل مدیریت سایت ضعیف باشد و محدودیتی برای تلاش های ناموفق ورود وجود نداشته باشد، احتمال موفقیت چنین حملاتی افزایش پیدا می کند.
روش پیشگیری:
- از رمزهای عبور طولانی، تصادفی و منحصربه فرد استفاده کنید.
- برای حساب های مختلف از یک رمز مشترک استفاده نکنید.
- برای مدیریت رمزها از Password Manager معتبر کمک بگیرید.
- محدودیت تلاش های ناموفق برای ورود را فعال کنید.
- از احراز هویت دومرحله ای برای حساب های حساس استفاده کنید.
۲. به روزرسانی نکردن سیستم مدیریت محتوا و افزونه ها
سیستم های مدیریت محتوا مانند وردپرس به طور مرتب به روزرسانی هایی برای رفع مشکلات فنی و امنیتی منتشر می کنند. افزونه ها، قالب ها و کتابخانه های مورد استفاده در سایت نیز ممکن است دارای آسیب پذیری باشند که در نسخه های جدید برطرف شده اند. اگر مدیر سایت به روزرسانی ها را نادیده بگیرد، ممکن است وب سایت همچنان از نسخه ای استفاده کند که آسیب پذیری شناخته شده دارد. مهاجمان با شناسایی نسخه نرم افزارهای مورد استفاده سایت، ممکن است وب سایت های آسیب پذیر را هدف قرار دهند.
روش پیشگیری:
- هسته سیستم مدیریت محتوا را به صورت منظم به روزرسانی کنید.
- قالب ها و افزونه ها را به آخرین نسخه پایدار ارتقا دهید.
- نرم افزارها و کتابخانه های سمت سرور را به روز نگه دارید.
- قبل از به روزرسانی های مهم، نسخه پشتیبان تهیه کنید.
- افزونه ها و قالب هایی را که دیگر پشتیبانی نمی شوند جایگزین کنید.
۳. نصب افزونه ها و قالب های غیرمعتبر
در سایت های وردپرسی، افزونه ها و قالب ها امکانات زیادی در اختیار مدیر سایت قرار می دهند؛ اما نصب ابزارهای نامعتبر می تواند خطر امنیتی ایجاد کند. برخی نسخه های غیررسمی یا نال شده ممکن است حاوی کدهای مخرب، بدافزار یا درهای پشتی (Backdoor) باشند. این کدها می توانند امکان دسترسی غیرمجاز به فایل ها یا اطلاعات سایت را فراهم کنند. حتی افزونه های معتبر نیز در صورت وجود آسیب پذیری، پیکربندی اشتباه یا به روزرسانی نشدن می توانند ریسک امنیتی داشته باشند.
روش پیشگیری:
- افزونه ها و قالب ها را از منابع رسمی و فروشندگان معتبر تهیه کنید.
- سابقه به روزرسانی و پشتیبانی ابزارها را بررسی کنید.
- از نصب نسخه های نال شده و دست کاری شده خودداری کنید.
- افزونه های بلااستفاده را به طور کامل حذف کنید.
- مجوزها و دسترسی های افزونه های نصب شده را بررسی کنید.
۴. وجود آسیب پذیری در کدنویسی وب سایت
گاهی دلیل هک شدن سایت به نحوه برنامه نویسی آن مربوط می شود. اگر توسعه دهنده اصول برنامه نویسی امن را رعایت نکند، ممکن است مسیرهایی برای دسترسی غیرمجاز ایجاد شوند. برخی از آسیب پذیری های رایج در برنامه های تحت وب عبارت اند از:
- SQL Injection: امکان دست کاری دستورات پایگاه داده از طریق ورودی های ناامن.
- Cross-Site Scripting (XSS): اجرای کدهای مخرب در مرورگر کاربران از طریق محتوای کنترل نشده.
- Broken Access Control: دسترسی کاربران به اطلاعات یا امکاناتی که مجوز استفاده از آن ها را ندارند.
- File Upload Vulnerability: سوءاستفاده از ضعف های مربوط به بارگذاری فایل در سایت.
- Insecure Deserialization: سوءاستفاده از پردازش ناامن داده های سریال شده.
- Server-Side Request Forgery (SSRF): وادار کردن سرور به ارسال درخواست های غیرمجاز به منابع دیگر.
این آسیب پذیری ها ممکن است باعث افشای اطلاعات، تغییر داده ها، اجرای عملیات غیرمجاز یا حتی دسترسی به بخش هایی از سرور شوند. روش پیشگیری: برنامه نویسان باید از کوئری های پارامتری، اعتبارسنجی ورودی ها، رمزنگاری مناسب، کنترل دسترسی سمت سرور و روش های امن پردازش داده استفاده کنند. همچنین بررسی امنیتی کدها پیش از انتشار نسخه نهایی اهمیت زیادی دارد.
۵. استفاده از هاست و سرور ناامن
امنیت وب سایت فقط به فایل های سایت و سیستم مدیریت محتوا محدود نمی شود. سروری که سایت روی آن میزبانی می شود نیز باید از تنظیمات امنیتی مناسبی برخوردار باشد. استفاده از نرم افزارهای قدیمی سرور، پیکربندی اشتباه، دسترسی های بیش از حد، سرویس های غیرضروری و جداسازی نامناسب حساب های میزبانی می تواند احتمال نفوذ را افزایش دهد. حتی اگر خود وب سایت از امنیت مناسبی برخوردار باشد، ضعف در زیرساخت می تواند اطلاعات آن را در معرض خطر قرار دهد.
روش پیشگیری:
- از شرکت میزبانی وب معتبر با پشتیبانی فنی مناسب استفاده کنید.
- نسخه سیستم عامل و نرم افزارهای سرور را به روز نگه دارید.
- دسترسی های غیرضروری را غیرفعال کنید.
- از فایروال سرور و تنظیمات امنیتی مناسب استفاده کنید.
- سطح دسترسی فایل ها و پوشه ها را به درستی تنظیم کنید.
- گزارش های سرور را برای شناسایی فعالیت های مشکوک بررسی کنید.
۶. فعال نبودن احراز هویت دومرحله ای
اگر مهاجم رمز عبور مدیر سایت را به دست بیاورد، ممکن است بتواند بدون مانع وارد پنل مدیریت شود. احراز هویت دومرحله ای (2FA) یک لایه امنیتی اضافی ایجاد می کند. در این روش، کاربر علاوه بر وارد کردن رمز عبور، باید عامل تأیید دیگری مانند کد یک بارمصرف، تأیید از طریق اپلیکیشن احراز هویت یا کلید امنیتی را ارائه دهد.
روش پیشگیری: برای حساب های مدیر سایت، مدیریت سرور، ایمیل های حساس و سایر حساب های مهم، احراز هویت چندمرحله ای را فعال کنید. در صورت امکان، روش های مقاوم در برابر فیشینگ مانند کلیدهای امنیتی را در اولویت قرار دهید.
۷. فریب خوردن مدیر سایت از طریق حملات فیشینگ
تمام حملات سایبری از طریق آسیب پذیری های فنی انجام نمی شوند. گاهی مهاجمان با فریب دادن مدیر سایت یا کارکنان، اطلاعات ورود را به دست می آورند. در حملات فیشینگ (Phishing)، مهاجم ممکن است ایمیلی جعلی با عنوان هشدار امنیتی، تمدید هاست یا پیام پشتیبانی ارسال کند. کاربر با کلیک روی لینک موجود در پیام به صفحه ای مشابه صفحه ورود اصلی هدایت می شود و اطلاعات خود را وارد می کند.
روش پیشگیری:
- آدرس فرستنده ایمیل های حساس را با دقت بررسی کنید.
- اطلاعات ورود را در صفحات ناشناس وارد نکنید.
- از لینک های مشکوک در پیام ها و ایمیل ها استفاده نکنید.
- برای کارکنان سایت آموزش امنیت سایبری برگزار کنید.
- برای حساب های مدیریتی از احراز هویت چندمرحله ای استفاده کنید.
۸. تنظیمات اشتباه سطح دسترسی کاربران
در هر وب سایت، کاربران مختلف باید فقط به امکانات موردنیاز خود دسترسی داشته باشند. اگر یک نویسنده، کارمند یا کاربر عادی به اشتباه دسترسی مدیرکل دریافت کند، احتمال تغییر تنظیمات حساس یا سوءاستفاده افزایش پیدا می کند. همچنین باقی ماندن حساب های کاربری قدیمی و دسترسی پیمانکاران پس از پایان همکاری می تواند یک ریسک امنیتی جدی باشد.
روش پیشگیری: از اصل حداقل دسترسی (Principle of Least Privilege) پیروی کنید. برای هر کاربر فقط مجوزهای ضروری را فعال نگه دارید و حساب های غیرفعال یا غیرضروری را حذف کنید.
۹. نبود نسخه پشتیبان منظم و امن
بکاپ گیری به تنهایی مانع هک شدن سایت نمی شود؛ اما یکی از مهم ترین راهکارهای کاهش خسارت پس از حمله است. اگر مهاجم اطلاعات سایت را حذف کند، فایل ها را تغییر دهد یا پایگاه داده را تخریب کند، نسخه پشتیبان سالم می تواند امکان بازیابی وب سایت را فراهم کند.
روش پیشگیری:
- از فایل های سایت و پایگاه داده به صورت منظم بکاپ تهیه کنید.
- نسخه های پشتیبان را در فضایی جدا از سرور اصلی نگهداری کنید.
- از دسترسی غیرمجاز به فایل های بکاپ جلوگیری کنید.
- نسخه های پشتیبان مهم را رمزنگاری کنید.
- فرایند بازیابی اطلاعات را به صورت دوره ای آزمایش کنید.
۱۰. نبود فایروال و سیستم های تشخیص نفوذ
فایروال برنامه وب (WAF) می تواند برخی درخواست های مخرب را شناسایی و مسدود کند. سیستم های تشخیص و جلوگیری از نفوذ نیز برای شناسایی رفتارهای غیرعادی و فعالیت های مشکوک مورد استفاده قرار می گیرند. نبود لایه های حفاظتی مناسب ممکن است باعث شود درخواست های مخرب بدون شناسایی به برنامه وب یا سرور برسند.
روش پیشگیری: متناسب با نوع وب سایت و زیرساخت خود از فایروال وب، فایروال سرور، سیستم های تشخیص نفوذ و محدودسازی نرخ درخواست ها استفاده کنید. توجه داشته باشید که هیچ فایروالی به تنهایی امنیت کامل ایجاد نمی کند.
۱۱. استفاده از کتابخانه ها و نرم افزارهای آسیب پذیر
بسیاری از وب سایت ها برای عملکرد صحیح از کتابخانه ها، فریم ورک ها و بسته های نرم افزاری شخص ثالث استفاده می کنند. اگر یکی از این وابستگی ها دارای آسیب پذیری امنیتی باشد، ممکن است کل برنامه تحت تأثیر قرار بگیرد. برای مثال، یک کتابخانه قدیمی در بخش ورود کاربران یا پردازش فایل ها می تواند مسیر نفوذ ایجاد کند.
روش پیشگیری:
- وابستگی های نرم افزاری پروژه را به صورت دوره ای بررسی کنید.
- آسیب پذیری های اعلام شده برای کتابخانه ها را پیگیری کنید.
- بسته های غیرضروری را حذف کنید.
- از ابزارهای تحلیل وابستگی و اسکن امنیتی استفاده کنید.
۱۲. بی توجهی به مانیتورینگ و بررسی گزارش های امنیتی
گاهی مهاجم مدت ها به وب سایت دسترسی دارد، بدون اینکه مدیر سایت متوجه شود. اگر گزارش های ورود، تغییرات فایل ها و فعالیت های غیرعادی بررسی نشوند، شناسایی نفوذ ممکن است با تأخیر انجام شود.
روش پیشگیری: سیستم مانیتورینگ امنیتی راه اندازی کنید، گزارش های سرور را بررسی کنید و برای رخدادهای مهم هشدار تعریف کنید. بررسی منظم فعالیت های مشکوک می تواند به شناسایی زودهنگام مشکلات کمک کند.
هکرها از چه روش هایی برای نفوذ به سایت استفاده می کنند؟
شناخت روش های حمله به وب سایت به مدیران کمک می کند تهدیدهای احتمالی را بهتر بشناسند و اقدامات حفاظتی مناسبی انجام دهند.
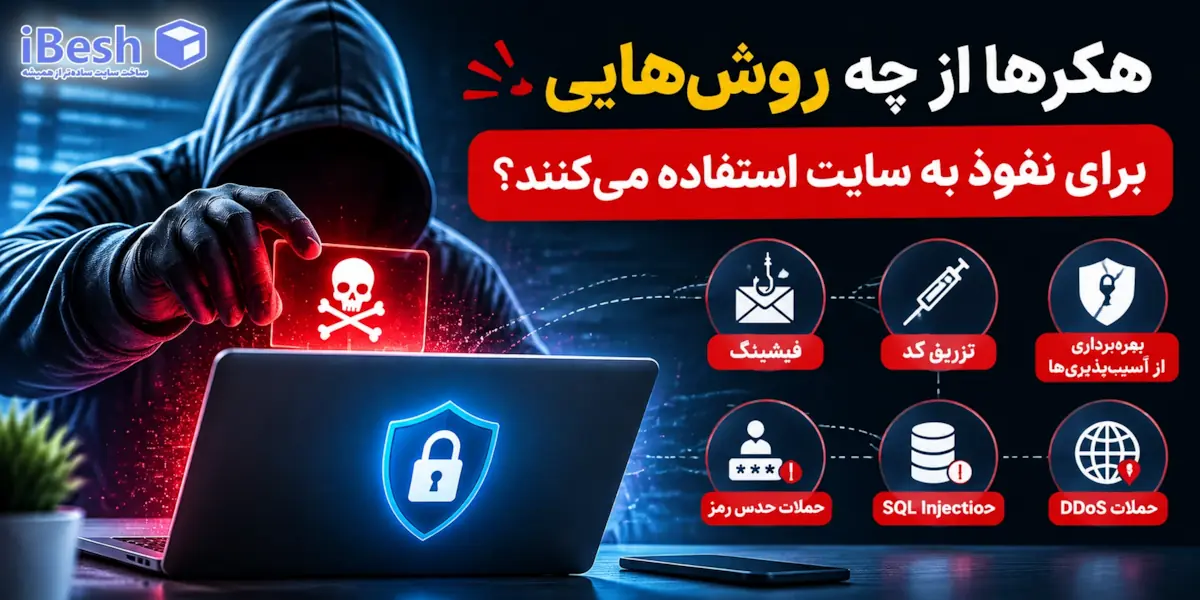
۱. حمله Brute Force
در حمله Brute Force، مهاجم با استفاده از ابزارهای خودکار تلاش می کند تعداد زیادی ترکیب رمز عبور را امتحان کند تا به حساب کاربری موردنظر دسترسی پیدا کند. این حمله معمولاً پنل های ورود، حساب های مدیریتی و سرویس هایی را هدف قرار می دهد که محدودیت مناسبی برای تلاش های ناموفق ندارند.
۲. حمله SQL Injection
SQL Injection یکی از آسیب پذیری های شناخته شده برنامه های تحت وب است. در این روش، مهاجم از ورودی های کنترل نشده برای دست کاری درخواست های پایگاه داده سوءاستفاده می کند. در صورت موفقیت، ممکن است اطلاعات حساس افشا شوند یا داده های پایگاه داده تغییر کنند.
۳. حمله Cross-Site Scripting یا XSS
در حملات XSS، مهاجم تلاش می کند کد مخرب را از طریق محتوای کنترل نشده وارد صفحه وب کند تا در مرورگر کاربران اجرا شود. این آسیب پذیری می تواند برای دست کاری محتوای صفحات، اجرای عملیات ناخواسته یا دسترسی به اطلاعات حساس نشست کاربران مورد سوءاستفاده قرار بگیرد.
۴. حمله DDoS
حمله DDoS یا Distributed Denial of Service نوعی حمله برای از دسترس خارج کردن سرویس است. در این روش، حجم زیادی از درخواست ها از منابع مختلف به سمت سرور ارسال می شود تا منابع آن مصرف شوند و سایت نتواند به درخواست کاربران واقعی پاسخ دهد. استفاده از CDN، سرویس های محافظت در برابر DDoS، محدودسازی نرخ درخواست ها و زیرساخت مقیاس پذیر می تواند اثر این حملات را کاهش دهد.
۵. حمله از طریق بدافزار و Backdoor
بدافزارها برنامه ها یا کدهای مخربی هستند که برای انجام فعالیت های غیرمجاز استفاده می شوند. یکی از انواع تهدیدهای مهم، Backdoor یا درِ پشتی است که امکان دسترسی مجدد و پنهانی به سیستم را فراهم می کند. اگر یک وب سایت به Backdoor آلوده شود، ممکن است مهاجم حتی پس از تغییر رمز عبور نیز بتواند دوباره به سیستم دسترسی پیدا کند.
۶. حملات مهندسی اجتماعی
در حملات مهندسی اجتماعی، مهاجم به جای تمرکز مستقیم بر زیرساخت فنی، از رفتار و اعتماد انسان ها سوءاستفاده می کند. جعل هویت پشتیبان هاست، ارسال پیام های جعلی، درخواست رمز عبور و فریب کارکنان برای نصب نرم افزار آلوده از نمونه های این روش هستند.
۷. نفوذ از طریق پروتکل ها و سرویس های ارتباطی ناایمن
یکی دیگر از روش های نفوذ به سرورها و وب سایت ها، سوءاستفاده از پروتکل های ارتباطی و سرویس هایی است که به درستی ایمن سازی نشده اند. برخی سرویس ها در صورت پیکربندی نادرست، استفاده از رمز عبور ضعیف یا نداشتن محدودیت دسترسی، می توانند به نقطه ورود مهاجمان تبدیل شوند. در چنین شرایطی، مهاجم ممکن است به فایل ها و اطلاعات سرور دسترسی پیدا کند، تنظیمات سیستم را تغییر دهد یا کدهای مخرب روی آن قرار دهد.
فعال بودن پورت های غیرضروری، استفاده از پروتکل های قدیمی و فاقد رمزنگاری مناسب و در دسترس بودن عمومی سرویس های مدیریتی، سطح حمله سرور را افزایش می دهد. همچنین اگر اطلاعات احراز هویت از طریق ارتباطات ناامن منتقل شوند، احتمال شنود و سرقت نام کاربری و رمز عبور وجود دارد.
برای پیشگیری از این نوع نفوذ، باید سرویس ها و پورت های غیرضروری غیرفعال شوند، دسترسی به سرویس های مدیریتی از طریق فایروال و IPهای مجاز محدود شود، از پروتکل های امن و رمزنگاری شده استفاده شود و به روزرسانی منظم سرویس ها، مدیریت سطح دسترسی و استفاده از رمزهای عبور قوی در دستور کار قرار گیرد.
۸. نفوذ از طریق ابزارهای آپلود فایل با دسترسی آزاد
یکی دیگر از نقاط ضعف امنیتی وب سایت ها، وجود ابزارهای آپلود فایل (File Uploader) بدون کنترل دسترسی و اعتبارسنجی مناسب است. اگر بخشی از سایت امکان بارگذاری فایل را بدون احراز هویت یا محدودیت های امنیتی فراهم کند، مهاجم ممکن است از این قابلیت برای ارسال فایل های مخرب، اسکریپت های اجرایی یا فایل هایی با محتوای غیرمجاز استفاده کند.
برای مثال، اگر فرم ارسال تصویر، بخش بارگذاری مدارک یا ابزار مدیریت فایل سایت اجازه آپلود انواع فایل را بدون بررسی دقیق پسوند، نوع واقعی محتوا و سطح دسترسی کاربر بدهد، ممکن است مهاجم بتواند یک فایل مخرب را روی سرور قرار دهد. در شرایطی که سرور نیز اجازه اجرای فایل آپلودشده را داشته باشد، این ضعف می تواند زمینه اجرای کدهای غیرمجاز، ایجاد Backdoor یا حتی دسترسی گسترده تر به اطلاعات سایت را فراهم کند.
برای جلوگیری از این تهدید، باید دسترسی به ابزارهای آپلود فایل متناسب با نقش کاربران محدود شود، احراز هویت و مجوزهای لازم بررسی شوند، نوع واقعی فایل ها اعتبارسنجی شود، نام فایل ها به صورت امن تغییر کند و فایل های آپلودشده در مسیری خارج از فضای قابل اجرای وب سرور نگهداری شوند. همچنین محدودیت حجم فایل، اسکن بدافزار و جلوگیری از اجرای مستقیم فایل های آپلودشده از اقدامات امنیتی مهم هستند.
۱۵ روش حرفه ای برای پیشگیری از هک شدن سایت
برای افزایش امنیت وب سایت باید مجموعه ای از اقدامات فنی و مدیریتی را به صورت هم زمان اجرا کنید. هیچ ابزار یا تنظیماتی به تنهایی نمی تواند امنیت صددرصدی ایجاد کند؛ اما رعایت اصول زیر احتمال نفوذ و میزان خسارت را کاهش می دهد.
۱. از رمز عبور قوی و منحصربه فرد استفاده کنید
برای تمام حساب های مدیریتی از رمزهای طولانی و تصادفی استفاده کنید. بهتر است رمزها را با یک Password Manager معتبر مدیریت کنید تا نیازی به استفاده مجدد از رمزهای ساده نداشته باشید.
۲. احراز هویت دومرحله ای را فعال کنید
فعال سازی 2FA باعث می شود مهاجم حتی در صورت دستیابی به رمز عبور، برای ورود به حساب به عامل تأیید دیگری نیاز داشته باشد. این قابلیت را برای مدیران سایت و سایر حساب های حساس فعال کنید.
۳. تمام نرم افزارهای سایت را به روز نگه دارید
هسته سیستم مدیریت محتوا، افزونه ها، قالب ها، فریم ورک ها و کتابخانه های نرم افزاری باید به صورت منظم به روزرسانی شوند. به روزرسانی ها را از منابع معتبر دریافت کنید و پیش از تغییرات مهم، بکاپ تهیه کنید.
۴. افزونه ها و قالب های غیرضروری را حذف کنید
افزونه های بلااستفاده را فقط غیرفعال نکنید؛ در صورت عدم نیاز آن ها را به طور کامل حذف کنید. هر ابزار اضافی می تواند سطح حمله وب سایت را افزایش دهد.
۵. گواهی SSL/TLS را فعال کنید
گواهی SSL/TLS ارتباط میان مرورگر و سرور را رمزنگاری می کند و مانع از خواندن یا تغییر آسان اطلاعات در مسیر انتقال می شود. پس از نصب گواهی، مطمئن شوید تمام صفحات و منابع سایت از HTTPS استفاده می کنند و محتوای ناامن (Mixed Content) وجود ندارد. نکته مهم این است که HTTPS به تنهایی از هک شدن سایت جلوگیری نمی کند؛ بلکه یکی از لایه های ضروری امنیت ارتباطات است.
۶. از فایروال برنامه وب استفاده کنید
WAF یا Web Application Firewall درخواست های ورودی به سایت را بررسی می کند و می تواند برخی الگوهای مخرب را مسدود کند. این ابزار در کنار سایر راهکارهای امنیتی، به کاهش خطر حملاتی مانند برخی انواع SQL Injection و XSS کمک می کند.
۷. از سایت نسخه پشتیبان تهیه کنید
بکاپ منظم یکی از مهم ترین اقدامات برای بازیابی سایت پس از حمله است. فایل ها، پایگاه داده و تنظیمات ضروری باید در بازه های زمانی متناسب با میزان تغییر اطلاعات پشتیبان گیری شوند. نسخه های پشتیبان را در فضایی جداگانه و امن نگهداری کنید و امکان بازیابی آن ها را آزمایش کنید.
۸. سطح دسترسی کاربران را محدود کنید
تمام کاربران نباید به بخش مدیریت کامل سایت دسترسی داشته باشند. برای هر حساب، فقط مجوزهای ضروری را تعریف کنید و دسترسی کاربران قدیمی یا غیرضروری را حذف کنید.
۹. پنل مدیریت سایت را ایمن کنید
برای محافظت از پنل مدیریت، احراز هویت دومرحله ای، محدودیت تلاش های ناموفق و در صورت امکان محدودسازی دسترسی به شبکه های مورداعتماد را فعال کنید. تغییر آدرس ورود می تواند در کنار سایر اقدامات مفید باشد، اما به تنهایی راهکار امنیتی قابل اتکایی نیست.
۱۰. از هاست و سرور معتبر استفاده کنید
هاست مناسب باید از به روزرسانی های امنیتی، جداسازی حساب ها، مانیتورینگ و پشتیبانی فنی برخوردار باشد. در زمان انتخاب سرویس میزبانی، فقط به قیمت و فضای ذخیره سازی توجه نکنید؛ کیفیت زیرساخت و سیاست های امنیتی ارائه دهنده نیز اهمیت دارند.
۱۱. کدنویسی سایت را از نظر امنیتی بررسی کنید
اگر سایت شما به صورت اختصاصی طراحی شده است، کدهای آن باید به صورت دوره ای از نظر آسیب پذیری های امنیتی بررسی شوند. اعتبارسنجی ورودی ها، رمزنگاری داده های حساس، استفاده از کوئری های پارامتری، کنترل دسترسی سمت سرور و مدیریت امن نشست کاربران از اصول مهم توسعه وب امن هستند.
۱۲. از ابزارهای مانیتورینگ امنیتی استفاده کنید
ابزارهای مانیتورینگ می توانند تغییرات غیرعادی فایل ها، تلاش های مشکوک ورود، افزایش ناگهانی ترافیک و برخی فعالیت های غیرمجاز را شناسایی کنند. برای رخدادهای مهم هشدار تعریف کنید تا در صورت مشاهده رفتار غیرعادی، بتوانید سریع تر واکنش نشان دهید.
۱۳. از نسخه های پشتیبان در برابر دسترسی غیرمجاز محافظت کنید
اگر نسخه پشتیبان روی همان سرور اصلی نگهداری شود، ممکن است در جریان یک حمله همراه با اطلاعات سایت تخریب شود. بهتر است نسخه های پشتیبان مهم در فضای جداگانه، با دسترسی محدود و در صورت امکان به صورت رمزنگاری شده ذخیره شوند.
۱۴. امنیت ایمیل مدیریتی را جدی بگیرید
ایمیل متصل به حساب مدیریت سایت یکی از مهم ترین نقاط حساس امنیتی است. مهاجم با دسترسی به این ایمیل ممکن است بتواند رمز عبور سایر سرویس ها را بازیابی کند. برای ایمیل مدیریتی از رمز قوی، احراز هویت چندمرحله ای و تنظیمات امنیتی مناسب استفاده کنید.
۱۵. تست نفوذ و ارزیابی آسیب پذیری انجام دهید
اسکن آسیب پذیری و تست نفوذ مجاز به شناسایی ضعف های امنیتی پیش از سوءاستفاده مهاجمان کمک می کند. این بررسی ها باید توسط افراد متخصص و با مجوز مالک سیستم انجام شوند. بهتر است پس از تغییرات مهم در سایت یا زیرساخت نیز ارزیابی امنیتی تکرار شود.
اگر سایت هک شد چه کار کنیم؟ مراحل واکنش به حمله سایبری
با وجود رعایت اصول امنیتی، هیچ وب سایتی را نمی توان کاملاً مصون از حملات دانست. اگر نشانه هایی از نفوذ مشاهده کردید، باید به جای انجام تغییرات عجولانه، یک فرایند مشخص برای مدیریت حادثه اجرا کنید.
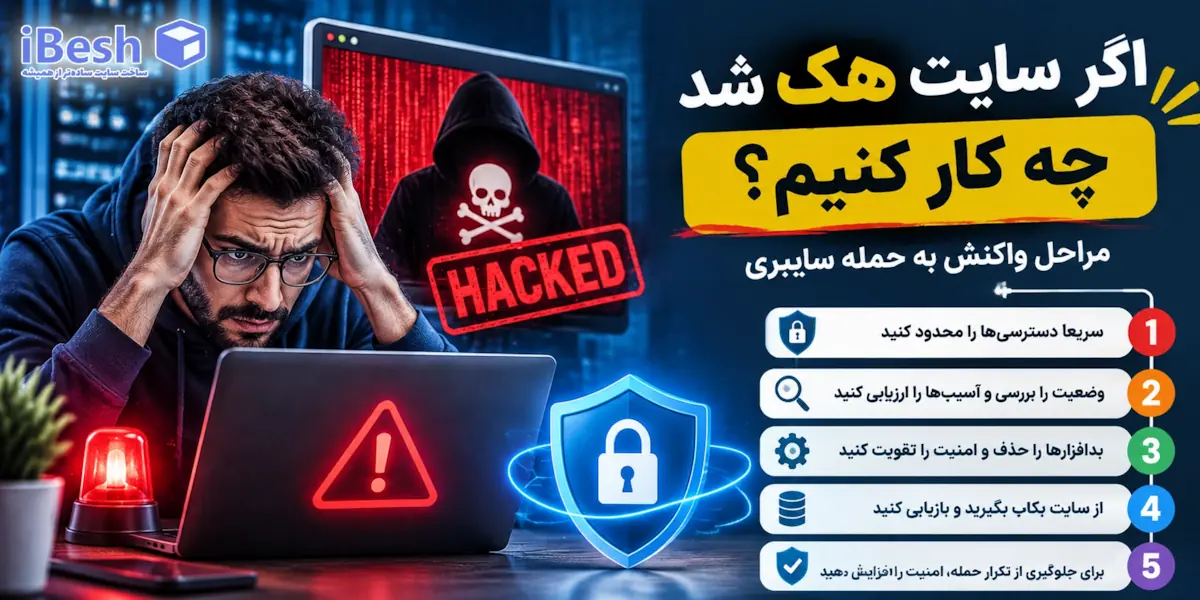
۱. محدوده نفوذ را مشخص کنید
ابتدا بررسی کنید کدام بخش ها تحت تأثیر قرار گرفته اند. آیا فقط پنل مدیریت در معرض نفوذ قرار گرفته یا فایل ها، پایگاه داده، سرور و حساب های کاربری نیز آسیب دیده اند؟ مشخص کردن محدوده حادثه به انتخاب اقدامات بعدی کمک می کند.
۲. دسترسی مهاجم را محدود کنید
در صورت نیاز، سایت را به صورت کنترل شده از دسترس خارج کنید یا دسترسی های مشکوک را مسدود کنید. رمزهای عبور، کلیدهای API و اطلاعات حساس باید از یک دستگاه امن تغییر داده شوند.
۳. گزارش ها و شواهد را حفظ کنید
لاگ های سرور، گزارش های ورود، زمان تغییر فایل ها و سایر اطلاعات مرتبط را نگهداری کنید. حذف عجولانه فایل ها یا پاک سازی کامل سرور ممکن است شواهد مهمی را از بین ببرد.
۴. فایل ها و پایگاه داده را بررسی کنید
فایل های ناشناس، حساب های مدیریتی مشکوک، تغییرات غیرمجاز و کدهای تزریق شده را شناسایی کنید. صرفاً حذف یک فایل آلوده کافی نیست؛ باید مسیر اولیه نفوذ نیز پیدا و برطرف شود.
۵. سایت را از نسخه پشتیبان سالم بازیابی کنید
اگر نسخه پشتیبان سالم و مربوط به قبل از نفوذ دارید، می توانید پس از بررسی امنیتی از آن برای بازیابی استفاده کنید. پیش از بازگرداندن سایت، حتماً آسیب پذیری اولیه را برطرف کنید؛ در غیر این صورت احتمال تکرار حمله وجود دارد.
۶. تمام حساب ها و دسترسی های حساس را بررسی کنید
حساب های مدیریتی، کاربران سرور، دسترسی پایگاه داده، کلیدهای API و سرویس های متصل را بررسی کنید. هر دسترسی مشکوک یا غیرضروری باید لغو شود.
۷. پس از بازیابی، امنیت سایت را تقویت کنید
بعد از پاک سازی و بازیابی، تمام نرم افزارها را به روز کنید، تنظیمات امنیتی را بررسی کنید و مانیتورینگ را فعال نگه دارید. اگر اطلاعات شخصی کاربران افشا شده است، موضوع را از نظر الزامات قانونی حفاظت از داده ها نیز بررسی کنید.
از کجا بفهمیم سایت هک شده است؟ ۱۰ نشانه مهم
هک شدن وب سایت همیشه با تغییر ظاهر صفحه اصلی یا از دسترس خارج شدن سایت همراه نیست. در برخی موارد، مهاجم به صورت پنهانی فعالیت می کند و مدیر سایت تا مدت ها متوجه نفوذ نمی شود. نشانه های زیر می توانند احتمال وجود مشکل امنیتی را مطرح کنند:
- ایجاد صفحات، نوشته ها یا لینک های ناشناس در سایت
- تغییر محتوای صفحات بدون اطلاع مدیر
- ایجاد حساب های کاربری مدیریتی ناشناس
- مشاهده فایل های مشکوک در هاست
- هدایت کاربران به وب سایت های ناشناس
- ارسال ایمیل های ناخواسته از طریق دامنه سایت
- افزایش غیرعادی مصرف منابع سرور
- دریافت هشدار امنیتی از مرورگر یا ابزارهای وبمستر
- مشاهده ورودهای غیرعادی در گزارش های سرور
- تغییر تنظیمات سایت یا فایل های اصلی بدون مجوز
البته هر یک از این نشانه ها به تنهایی اثبات کننده هک شدن سایت نیستند. برای تشخیص دقیق، باید گزارش های امنیتی، فایل ها، پایگاه داده و فعالیت های سرور بررسی شوند.
آیا سایت های کوچک هم هک می شوند؟
بله. برخلاف تصور برخی مدیران سایت، مهاجمان فقط وب سایت های بزرگ و معروف را هدف قرار نمی دهند. بسیاری از حملات سایبری به صورت خودکار انجام می شوند. ربات ها و ابزارهای خودکار اینترنت را برای شناسایی نسخه های آسیب پذیر نرم افزارها، پنل های مدیریتی در دسترس و تنظیمات اشتباه اسکن می کنند. به همین دلیل، حتی یک سایت تازه تأسیس، کم بازدید یا شخصی نیز ممکن است هدف حمله قرار بگیرد. در برخی موارد، هدف مهاجم سرقت اطلاعات کاربران نیست؛ بلکه می خواهد از منابع سرور برای ارسال هرزنامه، میزبانی فایل های مخرب یا اجرای حملات دیگر استفاده کند. بنابراین، کوچک بودن کسب وکار یا پایین بودن تعداد بازدیدکنندگان به معنای امنیت بیشتر وب سایت نیست.
تفاوت امنیت سایت وردپرسی و سایت اختصاصی چیست؟
یکی از پرسش های رایج مدیران وب سایت این است که آیا سایت وردپرسی امنیت کمتری نسبت به سایت اختصاصی دارد؟ پاسخ به این سؤال به نحوه طراحی، نگهداری و مدیریت امنیت هر پروژه بستگی دارد. هر دو نوع سایت می توانند امن باشند و هر دو ممکن است در صورت رعایت نکردن اصول امنیتی هک شوند.
| معیار مقایسه | سایت وردپرسی | سایت اختصاصی |
|---|---|---|
| منشأ آسیب پذیری | هسته، قالب، افزونه ها و تنظیمات | کدنویسی، کتابخانه ها و زیرساخت |
| مدیریت به روزرسانی | نیازمند به روزرسانی هسته و افزونه ها | نیازمند نگهداری کدها و وابستگی ها |
| کنترل امنیت | وابسته به تنظیمات و ابزارهای استفاده شده | قابل طراحی متناسب با معماری پروژه |
| ریسک افزونه ها | وابسته به کیفیت و اعتبار افزونه ها | وابسته به کتابخانه ها و سرویس های شخص ثالث |
| نیاز به تست امنیتی | ضروری | ضروری |
در نتیجه، نمی توان صرفاً بر اساس وردپرسی یا اختصاصی بودن سایت درباره امنیت آن قضاوت کرد. کیفیت توسعه، به روزرسانی، مدیریت دسترسی ها و نظارت مستمر عوامل تعیین کننده تری هستند.
چک لیست امنیت سایت؛ آیا وب سایت شما در برابر هک شدن محافظت شده است؟
برای بررسی اولیه وضعیت امنیت وب سایت می توانید از چک لیست زیر استفاده کنید. این موارد جایگزین ارزیابی تخصصی امنیت نیستند، اما کمک می کنند ضعف های رایج را شناسایی کنید.
- آیا رمز عبور تمام حساب های مدیریتی قوی و منحصربه فرد است؟
- آیا احراز هویت دومرحله ای برای حساب های حساس فعال شده است؟
- آیا هسته سایت، قالب ها و افزونه ها به روز هستند؟
- آیا افزونه ها و قالب های غیرضروری حذف شده اند؟
- آیا گواهی SSL/TLS به درستی نصب و پیکربندی شده است؟
- آیا فایروال مناسب برای سایت یا سرور فعال است؟
- آیا سطح دسترسی کاربران بر اساس نیاز واقعی آن ها تنظیم شده است؟
- آیا از فایل ها و پایگاه داده به صورت منظم بکاپ تهیه می شود؟
- آیا نسخه های پشتیبان در فضایی جداگانه نگهداری می شوند؟
- آیا گزارش های ورود و فعالیت های مشکوک بررسی می شوند؟
- آیا ایمیل مدیریتی سایت از امنیت کافی برخوردار است؟
- آیا آسیب پذیری های نرم افزارها و کتابخانه های مورد استفاده بررسی می شوند؟
- آیا فرایند مشخصی برای واکنش به حملات سایبری وجود دارد؟
- آیا امکان بازیابی سایت از نسخه پشتیبان آزمایش شده است؟
اگر چند مورد از این فهرست رعایت نشده اند، بهتر است برای رفع آن ها برنامه مشخصی تدوین کنید.
بهترین ابزارها برای افزایش امنیت وب سایت
ابزارهای امنیتی می توانند به شناسایی تهدیدها، بررسی آسیب پذیری ها و محافظت از زیرساخت کمک کنند. انتخاب ابزار مناسب به نوع سایت، سیستم مدیریت محتوا و ساختار سرور بستگی دارد. برخی از ابزارها و سرویس های شناخته شده در این حوزه عبارت اند از:
- Cloudflare: ارائه خدماتی مانند CDN، فایروال برنامه وب و محافظت در برابر برخی حملات DDoS.
- Wordfence: افزونه امنیتی وردپرس برای فایروال، اسکن بدافزار و بررسی فعالیت های مشکوک.
- Sucuri: ارائه خدمات امنیت وب سایت، پایش و پاک سازی بدافزار و برخی راهکارهای حفاظتی.
- OWASP ZAP: ابزار متن باز برای آزمایش امنیت برنامه های تحت وب.
- Nessus: ابزار ارزیابی آسیب پذیری در سیستم ها و زیرساخت های مختلف.
- Fail2ban: ابزاری برای شناسایی الگوهای مشکوک در گزارش ها و مسدودسازی موقت برخی منابع مهاجم.
توجه داشته باشید که نصب یک ابزار امنیتی به معنای ایمن شدن کامل سایت نیست. این ابزارها باید به درستی پیکربندی و به صورت مستمر مدیریت شوند.
سؤالات متداول درباره هک شدن سایت و روش های پیشگیری
۱. مهم ترین دلیل هک شدن سایت چیست؟
دلیل واحدی برای تمام حملات وجود ندارد؛ اما رمزهای عبور ضعیف، نرم افزارهای به روزرسانی نشده، آسیب پذیری های کدنویسی، افزونه های نامعتبر و تنظیمات اشتباه سرور از عوامل رایج نفوذ هستند.
۲. آیا استفاده از SSL مانع هک شدن سایت می شود؟
خیر. SSL/TLS ارتباط میان مرورگر و سرور را رمزنگاری می کند، اما از تمام آسیب پذیری های برنامه وب یا سرور جلوگیری نمی کند. برای محافظت بهتر باید از مجموعه ای از راهکارهای امنیتی استفاده شود.
۳. آیا سایت وردپرسی بیشتر از سایت اختصاصی هک می شود؟
نمی توان بدون بررسی آمار و شرایط مشخص چنین نتیجه ای گرفت. هر دو نوع سایت در صورت وجود ضعف در کدنویسی، تنظیمات، مدیریت دسترسی یا به روزرسانی ممکن است هک شوند.
۴. آیا افزونه های امنیتی برای جلوگیری از هک شدن سایت کافی هستند؟
خیر. افزونه های امنیتی می توانند برخی تهدیدها را شناسایی یا مسدود کنند؛ اما جایگزین رمز عبور قوی، به روزرسانی، بکاپ گیری، تنظیمات صحیح سرور و توسعه امن نیستند.
۵. هر چند وقت یک بار باید از سایت بکاپ بگیریم؟
بازه بکاپ گیری به میزان تغییر اطلاعات و اهمیت داده ها بستگی دارد. سایت های فروشگاهی و پرتراکنش معمولاً به پشتیبان گیری مکررتر نیاز دارند. مهم تر از تعداد بکاپ ها، سالم بودن نسخه ها و امکان بازیابی آن هاست.
۶. آیا تغییر آدرس ورود وردپرس امنیت سایت را افزایش می دهد؟
تغییر آدرس ورود ممکن است برخی تلاش های خودکار و ساده را کاهش دهد؛ اما به تنهایی راهکار امنیتی کافی نیست. استفاده از احراز هویت دومرحله ای، محدودیت تلاش ورود و رمزهای قوی اهمیت بیشتری دارد.
۷. اگر سایت هک شود، آیا اطلاعات آن قابل بازیابی است؟
در بسیاری از موارد، با داشتن نسخه پشتیبان سالم و شناسایی مسیر نفوذ می توان سایت را بازیابی کرد. بااین حال، اگر نسخه های پشتیبان نیز آلوده یا تخریب شده باشند، فرایند بازیابی پیچیده تر خواهد شد.
۸. آیا هک شدن سایت باعث افت رتبه گوگل می شود؟
بله، در برخی شرایط. اگر سایت به بدافزار آلوده شود، صفحات اسپم ایجاد کند یا کاربران را به آدرس های مخرب هدایت کند، ممکن است با هشدارهای امنیتی و مشکلات مربوط به نمایش در نتایج جست وجو مواجه شود. پس از رفع مشکل باید وضعیت امنیتی و صفحات سایت بررسی شود.
۹. آیا سایت های کم بازدید هم در معرض حمله هستند؟
بله. بسیاری از حملات با ابزارهای خودکار انجام می شوند و مهاجمان برای شناسایی سایت های آسیب پذیر الزاماً به دنبال وب سایت های پربازدید نیستند.
۱۰. آیا می توان امنیت سایت را به صورت صددرصدی تضمین کرد؟
خیر. هیچ راهکار یا ابزار امنیتی نمی تواند مصونیت کامل در برابر تمام حملات را تضمین کند. هدف اصلی، کاهش سطح حمله، پیشگیری از نفوذ، شناسایی سریع تهدیدها و محدود کردن خسارت احتمالی است.
جمع بندی؛ چگونه از هک شدن سایت جلوگیری کنیم؟
اگر هنوز در مرحله راه اندازی وب سایت هستید، می توانید پیش از انتخاب بستر مناسب، با فرایند ساخت سایت بدون کدنویسی و امکانات یک سایت ساز آشنا شوید و سپس بر اساس نیازهای کسب وکار خود تصمیم بگیرید.
هک شدن وب سایت می تواند پیامدهای جدی مانند سرقت اطلاعات، اختلال در عملکرد، کاهش اعتماد کاربران و خسارت مالی به همراه داشته باشد. بااین حال، بسیاری از راه های نفوذ از ضعف هایی ناشی می شوند که با رعایت اصول امنیتی قابل شناسایی و کنترل هستند. استفاده از رمزهای عبور قوی، فعال سازی احراز هویت دومرحله ای، به روزرسانی منظم نرم افزارها، انتخاب هاست معتبر، حذف افزونه های غیرضروری، تهیه نسخه پشتیبان و بررسی دوره ای آسیب پذیری ها از مهم ترین اقدامات برای پیشگیری از هک شدن سایت هستند. نکته مهم این است که امنیت نباید فقط هنگام طراحی و راه اندازی وب سایت مورد توجه قرار بگیرد. وب سایت ها به مراقبت، نظارت و به روزرسانی مستمر نیاز دارند. در نهایت، یک وب سایت حرفه ای فقط سایتی با طراحی زیبا، سرعت مناسب و امکانات کاربردی نیست؛ بلکه باید بتواند از اطلاعات کسب وکار و کاربران نیز به درستی محافظت کند. توجه به امنیت سایت، در واقع سرمایه گذاری روی اعتبار برند، اعتماد مشتریان و پایداری کسب وکار اینترنتی است. اگر برای راه اندازی حضور آنلاین کسب وکار خود به یک سایت ساز و فروشگاه ساز آی بش نیاز دارید، پیش از انتخاب هر پلتفرمی، امکانات امنیتی، شیوه نگهداری اطلاعات، پشتیبانی و امکان مدیریت دسترسی ها را بررسی کنید.